
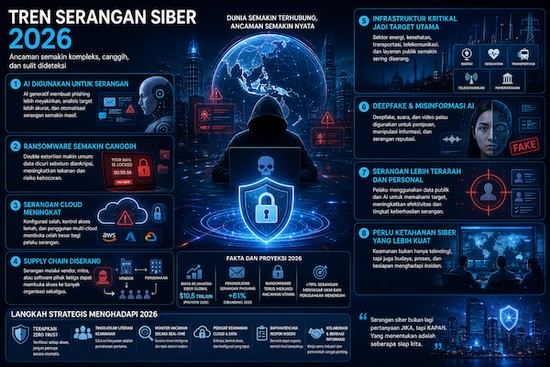
Pemerintah seluruh dunia sedang menghadapi “teror” siber, khususnya menyasar perbankan. Teror hacker menyebabkan kelumpuhan serentak sebanyak 128 bank di Jepang. Bahkan di Paraguay menyebabkan Presiden Santiago Pena, di-makzul-kan, disebabkan kasus perbankan. Sekitar 3 juta nasabah (setara 60% populasi dewasa) Paraguay tidak bisa mengakses tabungan. Termasuk tidak bisa mengambil dana pensiun. Begitu pula bank Credit Mutuel Arkea di Prancis yang diserang siber melalui transaksi illegal, telah kehilangan 100 juta Euro.
Serangan siber global terus berjalan menuju Asia, ke India, Korea Selatan, sampai Malaysia. Di Indonesia per-9 November 2026, terjadi 1,6 juta ancaman siber, terutama kalangan perbankan, sebanyak 761 ribu aktifitas penyusupan. Menyasar bank BUMN dan bank BUMD. Walau sebenarnya serangan siber tergolong “rutin” tiap tahun, namun terjadi pelonjakan aktifitas penyusupan. Berdasar catatan BSSN (Badan Siber dan Sandi Negara) di Indonesia selama tahun 2025 terjadi aktifitas serangan sebanyak 5,5 milyar anomali trafik. Melonjak lebih 700% dibanding lima tahun sebelumnya
Sedangkan selama Januari – Oktober 2026, terdeteksi 3,1 milyar anomali trafik, terutama penyebaran semacam virus. Namun pengawasan sektor keuangan memperoleh “perlindungan khusus.” BSSN telah membentuk 151 Tim Tanggap Insiden Siber (TTIS). Diantaranya telah mengirim 200 notifikasi potensi ancaman. Sehingga kebocoran sistem bisa dicegah. Data (dan uang) nasabah tetap terjaga.
Segenap penyelenggara negara telah gemas dengan berbagai peretasan data melalui teknologi informasi. Bersamaan jelang pelantikan Presiden tahun 2024, berkali-kali muncul isyu peretasan data. Termasuk yang menyasar 6 juta NPWP, tak terkecuali milik Presiden RI ke-7 Jokowi. Serta peretasan PDNS (Pusat Data Nasional Sementara) di Surabaya. Padahal ancaman pidana peretasan siber cukup besar, penjara 10 tahun atau denda Rp 2 milyar. Tercantum dalam UU Nomor 1 Tahun 2023 Tentang KUHP.
Menteri Koordinatir Bidang Politik dan Keamanan, sampai menggagas matra baru TNI dengan “Angakatan Siber.” Karena konon tidak sulit menyusup ke dalam basis data Kementerian dan Lembaga Negara. Bahkan NASA (National Aeronauticus and Space Administration) juga sering dibobol. Termasuk pernah dilakukan remaja asal Tangerang yang berjuluk “hacker shaleh.” Namun secara umum penyusupan pusat data sangat mengkhawatirkan.
Namun hingga kini belum dibentuk Satuan Khusus TNI matra Siber. Padahal setiap hacker patut diwaspadai, karena umumnya melakukan pekerjaan terlarang bidang siber. Termasuk menyasar perbankan, data pertahanan, dan menyusup ke KPU (yang bisa mengacaukan proses demokrasi). Beberapa kali isu penyusupan hacker menjadi topik pembahasan keamanan data pribadi. Terutama pada sektor perbankan. Bisa merampok isi rekening.
Khususnya pada altar per-politik-an nasional, Pemilu, penyusupan hacker wajib diwaspadai. Karena biasanya akan mengubah per-angka-an. Bisa melipat-ganda-kan hasil perolehan suara milik per-orangan Caleg, dan suara parpol. Bisa juga mengurangi suara “lawan.” Hacker bisa mengubah data dan angka. Sehingga data pada KPU (dan KPU Daerah) akan berbeda dengan catatan saksi. Perubahan angka perolehan suara yang tidak sesuai realita, niscaya menimbulkan kegaduhan.
Mencegah pembobolan siber, bukan hanya dengan cara memukul. Melainkan bisa dengan cara merangkul pelaku hacker. Seperti dilakukan Kementerian Pertahanan AS. Yakni dengan menggelar kompetisi hacking, bertajuk “Hack Pentagon,” tahun 2016. Dipersilakan menyusup ke Pentagon (markas utama Angkatan Bersenjata Amerika Serikat). Ternyata, seorang remaja yang baru lulus SMA, benar-benar berhasil membobol situs milik Kementerian Pertahanan AS.
Pembobol diberi hadiah Rp 1 milyar. Selanjutnya hakcer yang lain juga di-wadahi dalam asosiasi yang dikontrol pemerintah, menjadi “pasukan” siber AS.
——— 000 ———